AI 코딩 시대의 새로운 병목이 된 코드 리뷰 변화와 CodeCenter를 활용한 대응 방안을 살펴봅니다.
Resources > Insight Report > Conference
2026.09.08
– 코드 생성 중심의 AI 개발 도구가 프로젝트 맥락과 변경 영향을 이해하는 AI SDLC로 확장되고 있습니다. 코드베이스 분석부터 MCP 연동, 개발 표준화, 영향도 분석까지 엔터프라이즈 AI 개발 환경의 변화를 살펴봅니다.
AI 코딩 도구는 이미 코드 완성, 생성, 리팩토링을 넘어 에이전트 기반 개발로 빠르게 확장되고 있습니다. 하지만 기업의 실제 개발 환경에서는 모델의 코드 생성 능력만으로 생산성을 설명하기 어렵습니다.
대규모 프로젝트에서 더 많은 시간이 드는 작업은 기존 구조를 파악하고 변경 범위를 판단하는 과정입니다. 특히 레거시 코드에서는 함수 하나를 수정하더라도 호출 관계와 모듈 의존성, 데이터 흐름, 테스트 범위를 함께 확인해야 합니다. AI가 이 맥락을 놓치면 생성 속도가 빨라질수록 검토해야 할 코드도 함께 늘어납니다.
실제로 최근 AI SDLC 역시 이러한 한계를 보완하는 방향으로 확장되고 있습니다. 생성 전후의 맥락을 중심으로 코드베이스를 구조적으로 이해하고, 조직의 개발 규칙과 내부 시스템을 작업에 반영하며, 변경 이후에는 영향 범위까지 추적하는 작업 주체로 이동하고 있습니다.
대규모 코드베이스를 AI가 다루려면 단순 검색 이상의 구조가 필요합니다. 일반적인 RAG는 질문과 의미적으로 가까운 코드를 찾는 데 유용하지만, 코드에서는 유사도보다 호출 관계, 의존성, 모듈 구조와 데이터 흐름이 더 중요한 경우가 많습니다.
CodeCenter의 DeepCode RAG는 이를 Deep Analysis와 Agentic RAG의 2단계 구조로 다룹니다.
Deep Analysis는 저장소 전체를 먼저 분석해 프로젝트 구조와 주요 모듈, 코드 흐름을 파악하고 이를 Wiki와 아키텍처 다이어그램 형태로 구조화합니다. 질문이 들어온 뒤 관련 파일을 찾는 방식이 아니라, 코드베이스 전체에 대한 구조적 맥락을 먼저 만드는 접근입니다.
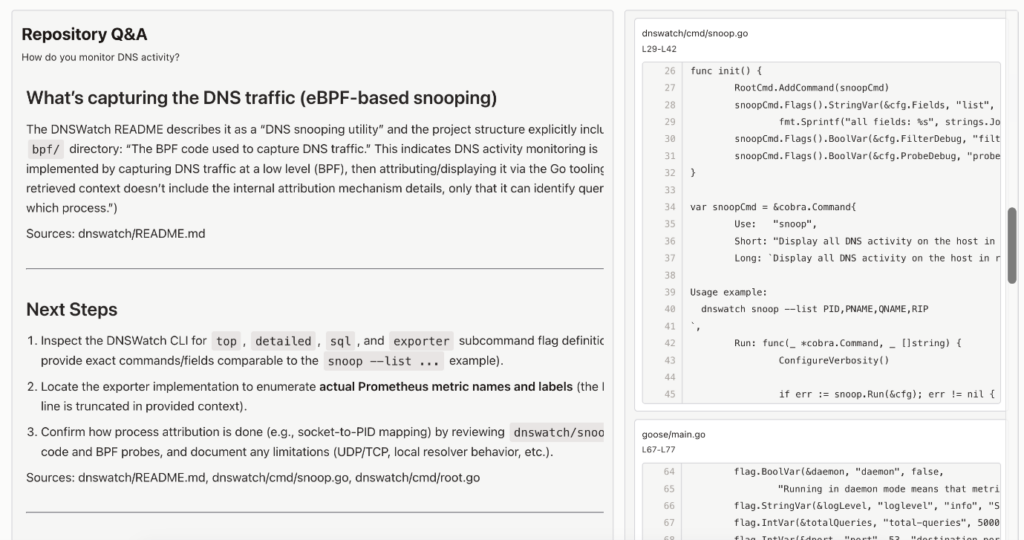
Agentic RAG는 이 구조를 바탕으로 질문에 필요한 코드를 단계적으로 탐색합니다. 처음부터 많은 코드를 컨텍스트에 넣지 않고 관련 영역을 좁힌 뒤 필요한 근거를 추가로 탐색합니다. 답변에는 관련 코드와 위치를 연결해 개발자가 결과의 근거를 다시 확인할 수 있도록 합니다.
이 차이는 코드베이스 온보딩과 레거시 코드 분석에서 분명해집니다. 개발자가 여러 파일과 문서를 오가며 시스템 구조를 재구성하는 대신, 코드 자체에서 만들어진 프로젝트 지식을 출발점으로 삼습니다.
자동 문서화 역시 부수 기능에 머물지 않습니다. Wiki와 아키텍처 다이어그램은 사람이 읽는 문서인 동시에 이후 AI가 프로젝트를 탐색하는 컨텍스트가 됩니다. 코드 분석과 문서화, 질의응답이 각각 분리되지 않고 하나의 지식 구조를 공유한다는 점이 핵심입니다.
프로젝트를 이해하는 AI라도 개발자마다 다른 지시와 도구를 사용한다면 결과의 일관성은 떨어집니다. 따라서 엔터프라이즈 AI에서는 개인 프롬프트보다 조직의 개발 기준을 AI 실행 환경에 어떻게 고정할 것인가가 중요해집니다.
CodeCenter는 Rules, Workflow, Skills를 통해 코딩 규칙과 작업 절차를 조직·팀 단위로 관리합니다. 개발자가 매번 같은 내용을 프롬프트에 넣는 대신 AI 작업 자체에 공통 기준을 적용하는 구조입니다.
외부 시스템과의 연결에는 MCP(Model Context Protocol)가 활용됩니다. 개발 환경에서는 저장소나 내부 개발 도구를 각각 별도의 방식으로 통합하는 대신, MCP를 공통 연결 계층으로 사용할 수 있습니다.
이때 중요하게 봐야 할 지점은 통제입니다. AI가 호출할 수 있는 도구가 늘어나면 실행 권한도 함께 넓어지기 때문에, 어떤 모델과 사용자가 어떤 MCP 서버에 접근할 수 있는지, 어떤 작업까지 허용할지 관리하지 않으면 시스템 연동이 새로운 보안 경계가 됩니다. MCP가 Enterprise-Managed Authorization을 통해 기업 IdP 중심의 권한 관리 구조를 확장하고 있는 이유도 여기에 있습니다.
이처럼 엔터프라이즈 AI의 거버넌스 범위는 모델, 프로젝트 컨텍스트, 조직 규칙, 외부 도구의 실행 권한까지 하나의 관리 영역으로 묶이는 방향으로 넓어지고 있습니다.
이 구조가 실제 개발 과정에 들어오면 AI의 역할도 달라집니다.
예를 들어 기존 시스템에 새로운 요구사항이 들어오면 먼저 Repository와 Wiki를 기반으로 관련 기능과 구현 위치를 찾습니다. 이후 프로젝트 Context를 유지한 상태에서 코드를 수정하고 Branch에 반영합니다. 마지막에는 Diff를 다시 코드베이스와 연결해 변경 영향을 분석합니다.
여기서 영향도 분석은 Diff 요약과 다릅니다.
Diff는 변경된 파일과 라인을 보여주는 것이고, 영향도 분석은 그 변경이 연결된 모듈과 호출 관계, 기존 기능에 미칠 가능성을 따라갑니다. 변경된 코드만 보는 것이 아니라 변경된 코드에서 다시 전체 코드베이스로 탐색 범위를 확장하는 과정입니다.
슬렉슨의 CodeCenter 워크플로우 역시 이 흐름을 따릅니다. Git Repository 분석과 Wiki 구조화를 시작으로 CLI에서 프로젝트 Context를 활용하고, 코드 작성과 Branch 반영 이후에는 Branch Diff를 기준으로 모듈 영향도와 잠재 위험을 분석합니다.
CodeCenter와 GitOn은 이 구조를 한 단계 더 확장합니다.
이슈가 등록되면 AI가 코드와 로그를 분석하고 문제를 재현한 뒤 성능을 측정합니다. 병목을 확인한 후에는 코드를 수정하고 테스트와 성능 검증을 거쳐 Pull Request와 분석 리포트까지 생성합니다.
핵심은 자동 생성의 범위가 아니라, 분석 → 근거 확인 → 변경 → 검증이라는 개발 루프 안에서 같은 프로젝트 맥락이 유지되는가 입니다. 이 연결이 끊기면 AI는 각 단계에서 다시 추측해야 하고, 연결되면 코드 생성은 전체 AI SDLC의 한 단계가 됩니다.
AI 코딩 도구의 성능 차이는 모델이 어떤 개발 맥락 안에서 작동하는가에서 벌어지고 있습니다. 특히 레거시 시스템이나 여러 저장소가 연결된 대규모 프로젝트에서는 세 가지 계층을 구분해서 볼 필요가 있습니다.
첫째는 코드와 문서를 분석해 프로젝트 지식을 구성하는 Context Layer, 둘째는 Rules와 MCP를 통해 조직 기준과 시스템 접근을 관리하는 Governance Layer, 셋째는 코드 변경부터 영향도 분석과 검증까지 이어지는 Execution Layer입니다. 이 세 계층이 연결되면 AI는 단순한 코드 생성기에서 개발 프로세스의 맥락을 공유하는 실행 주체로 확장됩니다.
CodeCenter 역시 코드 생성 기능 자체보다 이 연결 구조에 초점을 맞춥니다. 코드베이스 분석과 지식화, 조직 규칙, MCP 기반 시스템 연동, 개발 실행과 영향도 분석을 하나의 프로젝트 Context 위에서 이어가는 방식입니다.
AI SDLC의 경쟁력은 생성한 코드의 양보다, 코드 변경의 근거와 영향을 얼마나 추적할 수 있는가에서 갈립니다. 엔터프라이즈 AI를 검토하는 기준도 이제 그 지점까지 넓어져야 할 것입니다.
▶ 관련된 주제를 더 보고 싶다면 아래 블로그를 참고해보세요.

AI 코딩 시대의 새로운 병목이 된 코드 리뷰 변화와 CodeCenter를 활용한 대응 방안을 살펴봅니다.

모델 성능뿐 아니라 보안, 권한 관리, 사용 이력, 검증 절차, Human-in-the-loop 승인 체계가 함께 준비되어야 합니다.
완전 폐쇄망 환경에서 조직 단위의 권한 제어와 지식 자산화를 구현하는 CodeCenter 핵심 기능을 알아봅니다.
CodeCenter를 활용해 Java 프로젝트의 성능 병목을 분석하고 개선한 실제 사례를 소개합니다.
© SLEXN, Inc. All rights reserved.
ALM 신규 도입부터 기존 개발 관리 환경의 통합·확장까지, 우리 조직에 맞는 ALM 선택 가이드를 이번 슬렉슨 웨비나에서 확인해 보세요.